
Cloud Intelligence™
LLMjacking:あなたのAWS請求で攻撃者がLLMを動かす
2026年のBedrock侵害事例から得た教訓、それを防ぐAWSの対策、そしてDoiT Cloud Intelligenceをトリップワイヤーとして設定する方法
このページはEnglish、Deutsch、Español、Français、Italiano、Portuguêsでもご覧いただけます。
著者について:Richard Kangは、シンガポールを拠点とするAPJ Field Engineer Leadです。データについて:本記事のインシデント数値は、2026年6月から10月にかけてDoiTのサポートチームが対応したAWSのLLMjacking案件に基づいています。顧客情報は匿名化されており、金額は各案件で報告された通りの数字です。
通常なら1日120ドルほどのサンドボックスアカウントが、わずか14時間で85,000ドルを請求される。11か月間誰も触れていなかった休眠中のメンバーアカウントが、誰かが請求書を開く前に75,000ドルを使い込まれる。欧州の小売企業のアカウントでは、月数百ドルだった費用が2日足らずで522,000ドルに跳ね上がる。
これらの攻撃者は、データを盗んだわけでもランサムウェアを仕掛けたわけでもありません。クラウドの認証情報を奪い、それを使ってAmazon Bedrock上で最も高価な大規模言語モデルを呼び出し、請求だけを被害者に残していったのです。これがLLMjackingです。2026年には、DoiTのサポートチームに寄せられるセキュリティインシデントの中で、最も件数が多く、最も高額なものの一つとなっています。
本記事では、この攻撃の仕組みと、今年のインシデントから見えてきた実態を解説します。続いて、攻撃を防ぐためのAWSの対策を順に説明します。最後に、請求書ではなくアラートで異変に気づけるよう、DoiT Cloud Intelligence™(DCI)を設定する方法を紹介します。
LLMjackingとは
この用語は、Sysdig Threat Research Teamが2024年5月に提唱しました。同チームは、攻撃者が脆弱なLaravelアプリケーションを悪用してAWS認証情報を抜き取り、Amazon Bedrockをはじめとする10種類のホスト型AIサービスを探る様子を観測しました(Sysdig, 2024)。運用の観点では、扱う商材が違うだけのクリプトジャッキングです。攻撃者はコインを採掘する代わりに、他人が料金を支払うLLMの処理能力を転売します。
その後、この市場は成熟が進んでいます。Sysdigは、盗まれたアカウントをプールして「無制限」のモデルアクセスを販売するリバースプロキシサービスを報告しています(Sysdig, 2026)。また、盗んだモデル処理能力を使って自動化された攻撃ツールを稼働させる攻撃者も確認されています(Sysdig, 2026年6月)。Googleの脅威インテリジェンスチームも、Google Cloud上で同じパターンを報告しています(Google Cloud Threat Horizons)。
2026年に確認された実態
今年、DoiTが顧客の対応を支援したAWSのLLMjacking案件全体では、次のような実態が見られました:
- **報告された不正請求の合計は約140万ドルに上りました。**インシデントの中央値は約72,000ドル、最大は522,000ドルでした。
- **1日あたり80,000ドルから113,000ドルに達するバーストが頻発しました。**攻撃者は有効化されているすべてのリージョンに展開し、最も高価なモデルを選びます。ほぼすべてのケースで、支出の大半をClaude Opus系モデルが占めていました。
- **ほとんどのインシデントは、長期間有効なIAMユーザーアクセスキーから始まりました。**これらは多くの場合、何年も前に発行され、過剰な権限を持ち、CIパイプライン、設定ファイル、エージェントの認証情報ファイル間で共有されていました。2件はルートアカウントの乗っ取りから始まりました。うち1件では、ルートのメールアドレスが失効したドメイン上にあり、攻撃者がそのドメインを再登録してパスワードをリセットし、自分のMFAを登録していました。
- **顧客自身の監視やDoiTのアラートで最初に検知されたのは、わずか2件でした。**それ以外はすべて、請求書、AWSからのセキュリティ通知、アカウント制限といった別の形で発覚しました。中には、身に覚えのないAWS Marketplaceの「ご登録ありがとうございます」メールを受け取ったケースもありました。
攻撃の手口
ケースごとに細部は異なりますが、ほとんどの攻撃は同じ手順をたどります。
**1. 認証情報を入手する。**漏えいしたIAMアクセスキーが大半を占めます。複数のケースで、自動化されたシークレットスキャナーの関与を示す証拠が見つかりました。同じキーが複数の国から複数のツールで使われており、TruffleHogによる検証呼び出しも含まれていました。そのほかの侵入口としては、誤ってインターネットに公開された社内アプリ、外部アカウントを許可するロールの信頼ポリシー、ルート認証情報がありました。
2. 静かに偵察する。数週間に及ぶこともある。攻撃者はGetCallerIdentityを呼び出し、IAMとサービスクォータを列挙し、各リージョンで利用可能な基盤モデルをリストアップします。あるケースでは、支出バーストの17日前から偵察が始まっていました。プロンプトがログに記録されているかどうかを確認するため、GetModelInvocationLoggingConfigurationをチェックする攻撃者もいます(AWS APIリファレンス)。ある攻撃者はAWSコンソールを開き、そのアカウントのAWS Budgets通知を誰が受け取っているかを確認したうえで、作業を始める前に予算を編集していました。
3. コンソールセッションと永続化を確保する。sts:GetFederationTokenを使えば、MFAなしでアクセスキーをコンソールセッションに変換できます。攻撃者は既存ユーザーに新しいアクセスキーを作成したり、ユーザーを管理者グループに追加したり、バックドア用のIAMユーザーを作成したりします。
**4. モデルを有効化する。**AWSは2025年10月に明示的なモデルアクセスの手順を廃止し、サーバーレスモデルはIAMの制御下でデフォルトで利用可能になりました(AWS)。Claudeなどのサードパーティモデルは、AWS Marketplace経由で課金されます。実際には、モデルを呼び出す権限を持つプリンシパルであれば誰でも、あなたのアカウントをそのモデルにサブスクライブできます。12秒間に8件のMarketplace契約が承諾された例もありました。
**5. 全力で収益化する。**リクエストは有効化されているすべてのリージョンに送られ、リージョンごとのクォータを回避するためにクロスリージョン推論プロファイルも使われます。その大半はAWSにスロットリングされますが(あるケースでは258万回の呼び出しのうち230万回)、残りはあなたの支払いになります。プロンプトキャッシュの大量トラフィックは、多数のエンドユーザーにサービスを提供する転売プロキシによく見られる特徴です。
**6. 副業も展開する。**同じアクセス権を使い、Amazon SES経由で数万通のスパムメールを送信した攻撃者もいました。将来の日付のGPU Capacity Blockを購入したり、SageMakerノートブックやEC2フリートを起動したりした例もあります。あるケースでは、Bedrockの請求が発生する2日前からSESのスパム送信が始まっていましたが、送信量を監視している人は誰もいませんでした。
なぜ請求書が最初の警報になってしまうのか
LLMjackingが標準的なコスト監視で捕捉しにくいのには、構造的な理由が3つあります:
- **支出が「Amazon Bedrock」として表示されない。**AWS Marketplaceは、Bedrock上の各サードパーティモデルを「Claude Opus 5 (Amazon Bedrock Edition)」のような個別の製品として課金します。Amazon Bedrockサービスでフィルタリングした予算やダッシュボードには、何も表示されないことがあります。
- **新しいモデルはすべて、履歴のないまったく新しいサービスである。**機械学習による異常検知は、支出履歴から「通常」の姿を学習します。これはAWS Cost Anomaly DetectionにもDCIにも当てはまります。DCIの請求データに基づく異常検知は、何かを異常と判定するまでに14日間のベースラインを必要とします(DoiT Help Center)。アカウントで一度も使われたことのないモデルにはベースラインが存在せず、しかも攻撃者は支出を多数のモデルに分散させます。
- **請求データには遅延がある。**AWSのコストデータが下流のツールに届くまでには、DCIを含め24〜72時間かかります(DoiT Help Center)。1日100,000ドルのペースでは、この遅延は高くつきます。
それでも異常検知は重要です。実際にいくつかのケースでは攻撃を検知しましたし、攻撃に付随することの多いEC2やGPUの不正利用も捕捉します。しかし、不正検知の唯一の手段にはなり得ません。AWS側の予防策と、ベースラインを必要としないしきい値ベースのトリップワイヤーの両方が必要です。
Cloud bill shouldn't be a mystery
One platform for AI and Cloud optimization.
Part 1:LLMjackingを防ぐAWSの対策
盗む価値のある認証情報をなくす
- **長期間有効なIAMユーザーキーの発行をやめる。**人による利用にはIAM Identity Centerを使います。ワークロードには一時的な認証情報を持つIAMロールを割り当てます。GitHub ActionsにはOIDC、IRSAまたはEKS Pod Identity、そしてインスタンスプロファイルです。AWSのIAMベストプラクティスでも明確に推奨されています。
- **既存のキーを監査する。**90日間使われていないキーは削除します。無効化だけで済ませてはいけません。どのみちインシデント後にはAWSから削除を求められます。共有キーをCI変数、Helmのvalues、エージェントやMCPの認証情報ファイルに置くのは厳禁です。
- **Bedrock APIキーをシークレットとして扱う。**有効期間が最大12時間の短期キーを優先し、長期キーがある場合は棚卸しして権限を絞ります(AWS)。
- ソース管理側でシークレットスキャンとプッシュ保護を有効にする(GitHub)。AWSがユーザーに
AWSCompromisedKeyQuarantineV3ポリシーをアタッチした場合は、インシデント対応を開始してください。このポリシーはキーでできることを制限しますが、攻撃者を排除するわけではありません(AWS)。
ルートを保護する
ハードウェアMFAを使用し、ルートのアクセスキーは作成せず、ルートのメールアドレスには自社が管理し、常に監視しているドメインを使います。休眠中のアカウントも含め、すべてのアカウントにSECURITYおよびOPERATIONSの代替連絡先を設定し、AWSからの警告が実際に読む人に届くようにします。
Organizationレベルでガードレールを設置する
IAMの最小権限により、各ワークロードを必要な特定のモデルとリージョンに限定すべきです(AWSポリシー例)。そのうえでサービスコントロールポリシーが、侵害されたプリンシパルには取り除けない防波堤を追加します。以下はその出発点です。まず非本番のOUでテストしてください:
{ "Version": "2012-10-17", "Statement": [ { "Sid": "DenyMarketplaceSubscribeExceptPlatformRole", "Effect": "Deny", "Action": "aws-marketplace:Subscribe", "Resource": "*", "Condition": { "ArnNotLike": { "aws:PrincipalArn": "arn:aws:iam::*:role/ai-platform-admin" } } }, { "Sid": "DenyBedrockOutsideApprovedRegions", "Effect": "Deny", "Action": "bedrock:*", "Resource": "*", "Condition": { "StringNotEquals": { "aws:RequestedRegion": ["us-east-1", "us-west-2"] } } }, { "Sid": "DenyFederationTokenConsoleBypass", "Effect": "Deny", "Action": "sts:GetFederationToken", "Resource": "*" } ]}いくつか注意点があります。クロスリージョン推論プロファイルはリクエストを他のリージョンにルーティングするため、実際に使用するプロファイルに照らしてリージョン条件を検証してください(AWS)。サンドボックス、休眠アカウント、AIプラットフォーム外のほとんどの本番アカウントなど、生成AIを一切使うべきでないアカウントもあります。そうしたアカウントには、bedrock:*を単純に拒否するほうがシンプルで安全です。
資金が流出する速度を制限する
- Bedrockの1分あたりトークン数クォータを各ワークロードに必要な水準まで引き下げ、引き上げには承認を必須にします(AWS)。クォータが制限するのは総量ではなくレートですが、時間を稼げます。
- **実験は境界を区切ったアカウント内にとどめ、**専用の予算を設定します。
ログと検知
- ロックダウンされたログアーカイブアカウントに配信される、マルチリージョンのOrganization CloudTrail証跡。
- 承認済みワークロードに対するBedrockモデル呼び出しログ(AWS)。
- すべてのアカウント・すべてのリージョンでAmazon GuardDutyを有効化し、AI関連の保護機能もオンにします。あるインシデントの後、AWSは管理アカウントだけでなく、影響を受けたメンバーアカウントでセキュリティサービスの有無を確認しました。
- 実際のインシデントで早期に現れたシグナルに対するアラート:
- 新しいMarketplace契約
GetFederationTokenの呼び出し- 引き受けたロールによる
CreateAccessKeyの呼び出し - ルートのサインインやMFAの変更
- SES送信量の急増
Part 2:DoiT Cloud Intelligenceをトリップワイヤーとして設定する
DCIはGuardDutyやCloudTrailの代わりにはなりません。ここでの価値は、DCIがAWSアカウントの外側にあるコスト管理プレーンだという点にあります。あなたのAWSキーを握った攻撃者はAWS Budgetsを閲覧・編集できますし、実際にそうした例を確認しています。しかし、DCIで設定したアラートや予算には手を出せません。
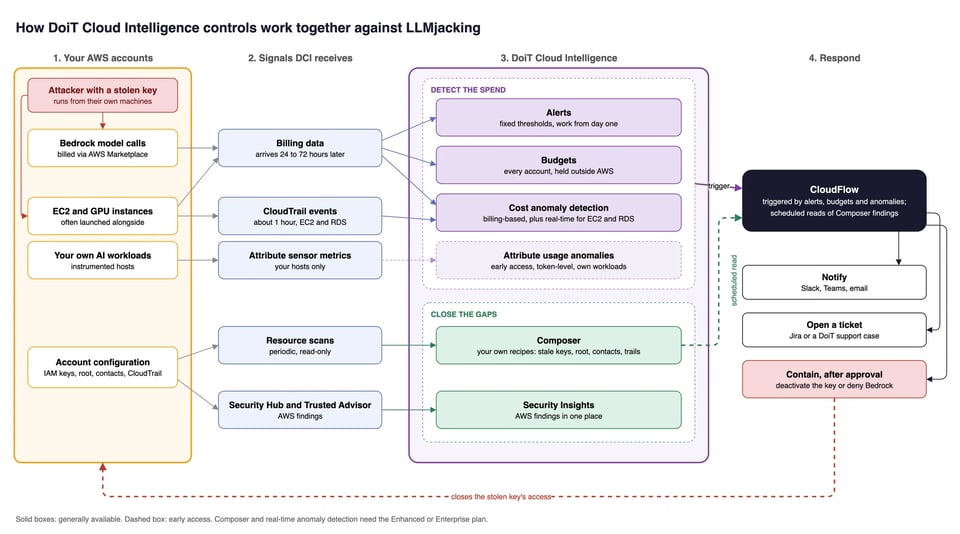
アラート、予算、異常検知が支出を監視します。ComposerとSecurity Insightsは、攻撃者の侵入口となるギャップを塞ぎます。CloudFlowは、それらのいずれかを通知、チケット、承認済みの封じ込め手順に変換します。
1. ベースライン不要のしきい値アラート
アラートは固定ルールで発火するため、初日から、一度も使ったことのないモデルに対しても機能します。LLMjackingに対して最も頼りになるDCIの制御手段です。
- **すべてのAIモデル支出をまとめるアロケーションを作成する:*Amazon Bedrockに加えて*「(Amazon Bedrock Edition)」のMarketplace製品も含めます。新しいモデルは自動的にここに含まれるため、来月のモデルリリースをアラートが静かに見逃すことがなくなります。
- **アカウントごとの日次支出アラート:**このアロケーションにスコープを絞り、Metricを「Cost」、Intervalを「Daily」に設定します。条件は
is > $Xとし、Xは通常日の2〜3倍にします。Evaluate for each: Accountをオンにすれば、1つのルールですべてのアカウントをカバーできます。 - **「ゼロであるべき」アラート:**サンドボックス、休眠アカウント、AIワークロードを実行していないアカウントには、1日
> $10でアラートを設定します。 - 前日比の急増:
percentage change is > 100%。 - **予測アラート:**月次で、
is forecasted to be >に計画しているAI支出を設定します。
アラートはメールと、誰かが実際に見ているSlackチャンネルの両方に送りましょう(Slackへのアラート配信)。
2. すべてのアカウント、特に動きのないアカウントに予算を
各AWSアカウントに、50%、85%、100%のしきい値を持つ月次の定期予算を設定します。予算の提案機能を使えば、適切な金額を見積もってくれます。ひと目で把握できる2つ目のトリップワイヤーとして、AIアロケーションに日次予算を追加します。休眠アカウントとサンドボックスアカウントが攻撃者に好まれるのは、まさに誰も予算を設定していないからです。0ドルのアカウントに50ドルの予算を設定すれば、非常に優秀な警報になります。
予算は支出そのものを止めはしませんが、侵害されたアカウントの外側からそれを知らせてくれます。
3. 異常検知を、確実に届くようにチューニングする
コスト異常検知は、特に攻撃に伴うEC2、GPU、SageMakerの不正利用に対しては、依然として有効です。重要な設定は3つです:
- **重大度フィルターを広げる。*メール通知のデフォルトはCritical*のみです。「Warning and above」または「All severity levels」に設定しましょう(通知設定)。
- **再通知を有効にする。**拡大し続けるアクティブな異常について、再度通知が届くようになります。
- **受信者が設定されていることを確認する。**複数のインシデントで、DCIは異常を検知していたのに誰にも伝わっていませんでした。通知先が設定されていなかったのです。
EnhancedおよびEnterpriseプランでは、AWS向けリアルタイム異常検知を有効にしてください。CloudTrailをもとに動作し、およそ1時間以内に通知します。現時点でカバーするのはBedrockではなくEC2とRDSですが、モデルの不正利用と並行して行われることの多いGPUやインスタンス側の攻撃は捕捉できます。AIアロケーション自体に対して異常検知を有効にすることもできます(アロケーション監視)。
AIワークロードをAttributeで計装している場合、DoiTはトークンレベルの使用量異常検知も早期アクセスで提供しています。請求データよりも早く、暴走するワークロードを検出できます。ただし、見えるのは自社で計装したホストからのトラフィックのみのため、攻撃者のマシンから使われた盗難キーは捕捉できません。
4. CloudFlowで初動対応を自動化する
CloudFlowはDCIのアラート、予算しきい値、コスト異常をトリガーにでき、通知をアクションに変えます:
- **アラート → Slack → 承認 → 封じ込め。**Bedrockアラートが発火したら、アカウントと金額をインシデントチャンネルに投稿します。その後、人間が承認してから、AWSアクションを実行します。疑わしいアクセスキーの無効化、または
bedrock:InvokeModel*とbedrock:Converse*への明示的な拒否ポリシーのアタッチです。承認ゲートがあれば、誤検知で本番環境を止めてしまうことを防げます。 - **初回利用サービスの検知。**スケジュール実行のフローテンプレートが、どのAWSサービスやSKUであっても初めての支出を検出します。先述した新モデルのギャップをカバーします。
- **AIプロバイダーのAPIキーを失効させる。**承認を組み込んだWebhook駆動のテンプレートが、長期のBedrock認証情報(およびOpenAI、Anthropic、Geminiのキー)を削除します。EventBridge、SIEM、GuardDutyの検出結果から呼び出せます(チュートリアル)。
封じ込めアクションを実行するには、対象アカウントのCloudFlowロールに対応するIAM権限が必要です。その権限は、インシデントが起きる前に決めておいてください。
5. 攻撃者より先にギャップを塞ぐ
Security Insightsは、AWS Security HubとTrusted Advisorの検出結果を取り込みます。ローテーションされていないアクセスキー、MFAのないルートアカウント、GuardDutyやCloudTrailのないアカウントなどが含まれます。上で説明したインシデントのほぼすべてが、これらの問題のいずれかから始まっていました。
これらの検出結果はAWSの汎用ルールに基づきます。Composerを使えば、EnhancedおよびEnterpriseプランで独自のルールを作成できます。ComposerはDCIのポリシーエンジンです。接続された各アカウントのリソースをスキャンし、レシピ(コード不要で作成できるルール)と照合します。DoiTのレシピを複製して編集することも、チェックしたい内容をAIアシスタントに説明することもできます。一致した項目はSecurity insightsとして表示されます。
今年のインシデントの背後にあったギャップと、今日作成できるレシピの対応関係は次のとおりです:
| インシデントで見られたギャップ | 作成すべきレシピ | Composerが読み取るデータ |
|---|---|---|
| 誰も覚えていない数年前のキー | 90日間未使用、または一度も使われていないアクセスキー | アクセスキーの最終使用日 |
| 長期キーを持つ管理者ユーザー | 管理者ポリシーを持ち、アクティブなキーが1つ以上あるユーザー | ユーザーポリシーとアクセスキー |
| ルートアカウントの乗っ取り | MFAのないルート、またはアクセスキーを持つルート | IAM認証情報レポート |
| 誰にも届かないAWSの警告 | セキュリティ代替連絡先のないアカウント | アカウントの連絡先 |
| 監査証跡のギャップ | マルチリージョンでない、組織全体でない、またはログ記録していない証跡 | CloudTrail証跡のステータス |
| 想定外の場所からBedrockを呼び出すキー | AI許可リスト外のアカウントで最後にBedrockに使われたキー | アクセスキーの最終使用サービスとリージョン |
最後の行は、Composerが不正利用の検出に最も近づけるポイントです。サンドボックスアカウントで最後にBedrockに使われたキーは、まだ支出が動いていなくても確認する価値があります。
検出結果に対してアクションを起こすには、Composer Insightsノードを通じて未解決のSecurity検出結果を読み取るCloudFlowをスケジュールします。毎朝Slackに投稿するか、チケットを起票します。古いキーについては、所有者が未使用であることを確認したらキーを無効化する承認ステップを追加します。
Composerは定期スキャンで動作するため、攻撃警報ではなく衛生管理のための制御です。GuardDutyやSecurity Hubのステータス、Bedrock呼び出しログ、Bedrock APIキー、SCPの内容はチェックしません。それらはSecurity InsightsとAWS Configがカバーします。今年攻撃者が通り抜けたドアを塞ぐにはComposerを、支出そのものには上記のしきい値アラートを使いましょう。
それでも起きてしまったら
侵害の疑いが生じた時点で、すぐに封じ込めを開始してください。異常アラートや最終的な請求額を待ってはいけません。
- **まず封じ込める。**侵害されたアクセスキーを無効化し、その後削除します。
aws:TokenIssueTimeを条件とした拒否ポリシーでアクティブなロールセッションを失効させ、疑わしいBedrock APIキーを無効化します。強硬手段が必要なら、影響を受けたアカウントでbedrock:*を拒否する緊急SCPで被害の拡大を止められます(正当なBedrock利用も止まります)。キーを無効化した後も、数分間は呼び出しが届き続けることを想定してください。 - **永続化の痕跡を探す。*新しいIAMユーザー、アクセスキー、ロールと信頼ポリシーの変更、Marketplace契約、SESのID、Capacity Block、そしてすべての*リージョンのインスタンスを確認します。AWSがフラグを立てたキーだけでなく、露出した可能性のあるすべてのキーをローテーションしてください。対応中のインシデントの6日目に、誰もローテーションしなかったキーを通じて第2波が到来した例もあります。
- **証拠を保全する。**CloudTrail(イベント履歴の保持期間は90日のみ)、呼び出しログ、リソースインベントリ、サービス別のコストエクスポートを出力します。
- **期限内にAWSに回答する。**AWSのセキュリティ通知では通常、サービス停止まで5日間の猶予しかありません。制限はインシデントの数日後に適用されることがあり、Lambda、ECS、EC2などの本番サービスに影響する場合があります。
- **請求調整を明示的に依頼する。**私たちが見てきたケースでは、AWSはAWS BudgetsやCost Anomaly Detectionなど、少なくとも2つのコスト監視の仕組みを求めています。加えて、ルートMFA、GuardDuty、またはSecurity Hubも求められます。これらは影響を受けたアカウント側で確認されます。攻撃者が作成したMarketplace契約はキャンセルが必要です。結果は全額クレジットから一部クレジット、却下までさまざまでした。プロセスには2〜12週間かかっています。明確なタイムライン、迅速な封じ込め、完全な証拠が結果を左右します。AWSはまた、これらの対策が整備されていない場合、将来の請求については審査しない可能性があると述べています。
AWSアカウントをDoiT経由でご契約いただいている場合は、侵害が疑われた時点ですぐにDoiTのサポートチケットを起票してください。私たちのチームがセキュリティ案件と請求調整の申請についてAWSと連携し、AWSが求める証拠の整理をお手伝いします。
LLMjackingチェックリスト
AWS側
- 人にもワークロードにも長期のIAMユーザーキーを使っていない。古いキーは監査のうえ削除済み。
- ルート:ハードウェアMFA、アクセスキーなし、自社所有ドメイン上の監視されたメールアドレス。
- すべてのアカウントにSECURITYとOPERATIONSの代替連絡先を設定済み。
- 不要な場所でBedrockを拒否し、Marketplaceサブスクリプションを制限し、
GetFederationTokenをブロックするSCP。 - Bedrockの1分あたりトークン数クォータを必要量に調整済み。
- Organization CloudTrail、Bedrock呼び出しログ、すべてのアカウントとリージョンでのGuardDuty。
DoiT Cloud Intelligence側
- Bedrockと「(Amazon Bedrock Edition)」Marketplace支出をカバーするアロケーション。
- そのアロケーションに対するアカウントごとの日次しきい値アラート(「ゼロであるべき」アカウントも含む)。
- 休眠アカウントも含め、すべてのAWSアカウントに予算を設定。
- 異常通知をWarning以上に設定し、再通知を有効化し、実在する受信者を設定済み。
- AWSのリアルタイム異常検知(EnhancedおよびEnterpriseプラン)。
- 古いキーと管理者キー、ルートの状態、セキュリティ連絡先、証跡のカバレッジ、AIアカウント外でのBedrockキー使用に関するComposerレシピ。
- CloudFlow:アラートから承認を経た封じ込めと、初回利用サービスの検知。
攻撃者はLLMjackingで利益を得ているため、誰も監視していないアカウントを今後も探し続けます。完璧な検知は現実的ではありません。それでも、自社のアカウントを、攻撃者にとって「割に合わず、すぐに気づかれ、長居できない標的」にすることはできます。そして万一突破されても、請求書からではなく、数時間以内のアラートで知ることができます。
AWSのガードレールの見直しや、AIワークロード向けのDCIアラート、予算、CloudFlowの設定でサポートが必要ですか? DoiTに相談する。


