Announcement
Esta página também está disponível em English, Deutsch, Español, Français, Italiano e 日本語.
Audit logs no Cloud Intelligence™
Quando um alerta de budget muda, uma regra de alocação some ou um relatório é editado, os audit logs respondem à pergunta óbvia: quem fez a alteração e como estava antes? Essa é a base para investigar config drift, dar suporte aos seus fluxos de revisão de SOC2 e ISO e rastrear ações até um usuário identificado.
Antes e depois, lado a lado
Toda alteração em um objeto configurável captura o estado completo antes e depois. Abra qualquer evento para ver exatamente qual campo mudou, qual era o valor antigo e o que entrou no lugar. Chega de ficar adivinhando por que um budget começou a disparar ou para onde foi um mapeamento de tags.
O que é registrado
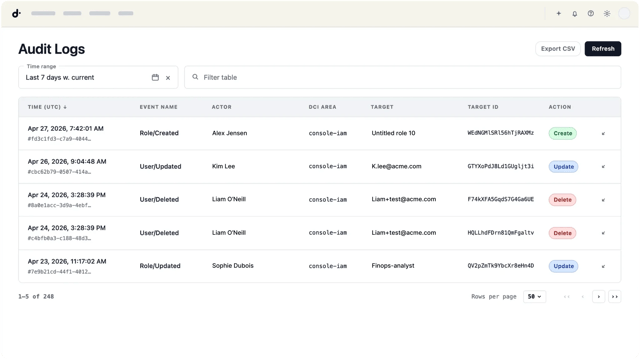
Cada evento registra seis campos: timestamp, descrição do evento, autor, área do Cloud Intelligence™ (budgets, alocações, relatórios, anomalias etc.), objeto alvo e tipo de ação (create, update, delete). Ações de leitura e exportações não são registradas nesta versão.
Como investigar
Filtre por qualquer campo. Todos os filtros aceitam regex, então dá para delimitar por domínio de um time (.*@acme\.com), uma classe de objetos ou uma janela de tempo. Clique em qualquer valor da tabela para filtrar por ele. A visualização padrão mostra os últimos 7 dias, do mais recente para o mais antigo. Os timestamps estão em UTC.
Acesso e retenção
Os audit logs ficam disponíveis para usuários com perfil Admin em settings > Audit Logs. Os eventos são mantidos por tempo indeterminado.
Saiba mais
Documentação completa dos audit logs no Help Center
Related documentation