
Cloud Intelligence™
DNSとメール配信の関係
このページはEnglish、Deutsch、Español、Français、Italiano、Portuguêsでもご覧いただけます。


About Dustin Christlieb
I’m a certified cloud security specialist (CISSP) and Professional Cloud Architect focused on enterprise Google Workspace ecosystems and cloud security strategies. When I’m not hardening cloud environments, I’m experimenting with agentic development and diving into AI workflows.
My personal pageDNS(ドメインネームシステム)は、ドメイン名からそのドメインが使用するサーバーのIPアドレスへとユーザーを案内します。MX、SPF、DKIM、DMARC、NSといった各レコードの役割をわかりやすく解説します。
ドメインネームシステムと主要レコードの基礎知識
インターネットでは、DNS(ドメインネームシステム)を用いて、ドメイン名からそのドメインが使用するサーバーのIPアドレスへとユーザーを案内しています。DNSはよく「インターネットの電話帳」に例えられ、ドメインが利用サービスを変更すると、この電話帳も書き換えられます。DNSには利用サービスに応じた複数のレコードタイプがあり、メールの配信先を示す「MX」、ドメインからのメール送信を許可されたプロバイダを定義する「SPF」、配信中にメッセージが改ざんされていないことを証明する電子署名「DKIM」などが代表例です。さらに、ドメインのすべてのDNSレコードを管理するサーバーやサービスを示す「NS(ネームサーバー)」レコードもあります。これらのDNSレコードは仕様上、誰でも公開情報として参照できるため、メール配信のトラブル要因になることも少なくありません。
MXレコード
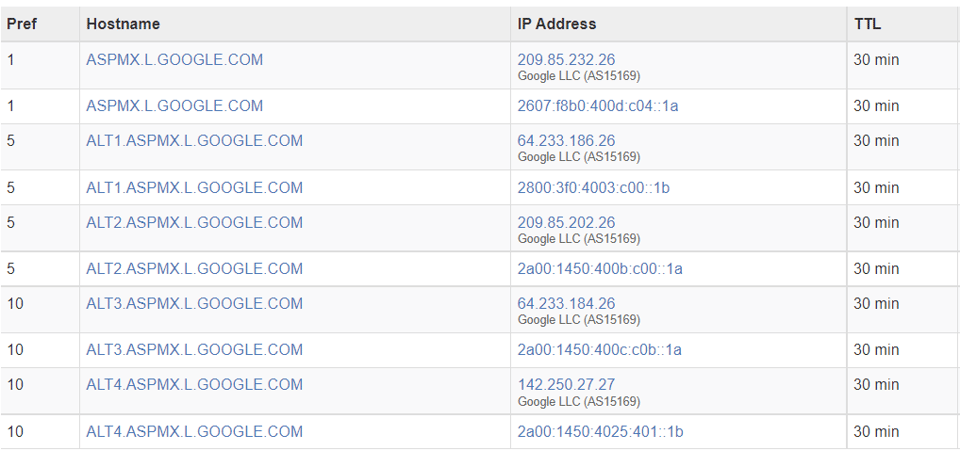
MX(Mail Exchange)レコードは、メール送信側に対してメッセージの配信先を伝える役割を担います。DNSに公開するMXサービスは1つに絞るのが基本です。1つのドメインに対して競合する複数のMXサービスプロバイダを公開すると、トラブルの原因になります。たとえば、あるメールサーバーが処理で混み合っているときに、メッセージが別のMXレコード(まったく別のメールプロバイダの場合もあります)へ振り分けられてしまうケースです。その結果、ルールやメールフローが競合・矛盾し、受信者の受信トレイに届くまでの経路が複雑になることもあります。
Google向けに正しく設定されたMXレコードの例:
SPFレコード
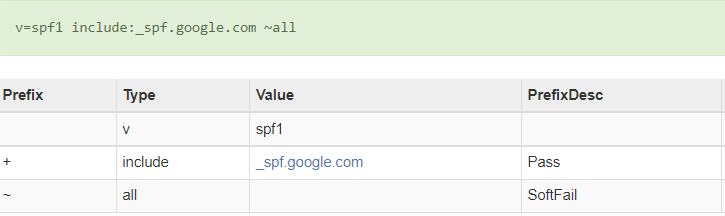
SPF(Sender Policy Framework)レコードは、ドメインのアドレスを使ってメッセージを送信できるメールサービスプロバイダを指定するものです。このTXTレコードは、なりすまし(悪意のある第三者が、既知の連絡先やドメインから送信されたかのように装ってメッセージを送る行為)を防ぐ基本的なセキュリティ対策です。メッセージを受信したメールプロバイダは、ヘッダーを確認し、そのドメイン名を「From」アドレスとした代理送信を許可されたサービスから送られたものかどうかを検証します。SPFレコードのDNSルックアップ数(サブルックアップを含む)は10以下に抑えるのが基本です。10を超えるメールサービスプロバイダに代理送信を許可する手法もありますが、本記事では取り扱いません。
Google Workspace向けに正しく設定されたSPFレコードの例:
Cloud bill shouldn't be a mystery
One platform for AI and Cloud optimization.
DKIMレコード
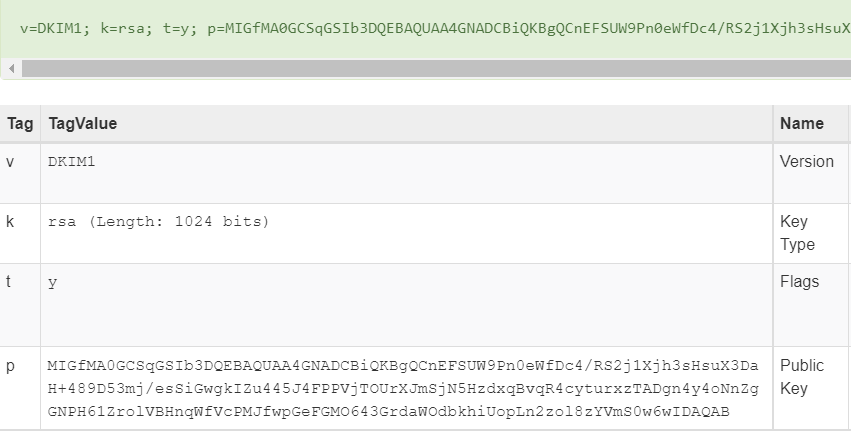
DKIM(DomainKeys Identified Mail)レコードは、メールヘッダーに付与される電子署名の一種です。送信者がメッセージに対して責任を持つことを示し、受信者側で検証できる仕組みになっています。メールサービスから送信されるすべてのメッセージにはDKIM署名が付与され、配信中に改ざんされていないことの証明として機能します。DKIMレコードは、SPFレコードに記載した各サービスごとに設定する必要があります。
Google Workspace向けのDKIMレコードの例:
DMARCレコード
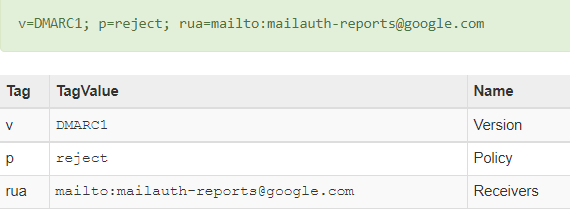
4つ目のレコードタイプがDMARC(Domain-based Message Authentication, Reporting and Conformance)です。このDNSレコードは、SPFやDKIMの認証に失敗したメッセージを受け取ったとき、受信側のメールサーバーがどのように扱うべきかを指定します。DMARCの詳細は本記事の対象外ですが、メールセキュリティのベストプラクティスを実装するうえで欠かせない要素です。
Google Workspace向けのDMARCレコードの例:
NSレコード
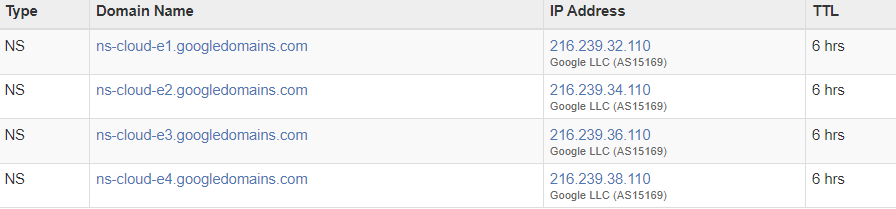
NS(ネームサーバー)レコードは、ドメインのすべてのDNSレコードを管理するサービスを示します。冗長性を確保するため、1つのプロバイダから複数のNSレコードを公開するのが一般的です。DNSホスティングプロバイダ間でドメインを移管する際にはネームサーバーが変更されますが、この変更がインターネット全体に反映されるまでには数時間を要することもあります。新しいDNSプロバイダ側でも、これまで述べてきたレコードを正しく設定する必要があります。設定を怠ると、それまで有効だったDNSレコードが公開DNSの参照から外れてしまい、メール配信に支障をきたすおそれがあります。
DNSネームサーバーレコードの例:
DNSレコードについてさらに詳しく知りたい方は、以下の記事もご覧ください。


